要配慮個人情報とは?一般情報との違いや具体例・厳罰リスクを徹底解説
企業が取り扱うデータの中でも、取り扱いを一歩誤れば社会的な信用失墜や巨額の課徴金・罰則に直結するのが「要配慮個人情報」です。2026年現在、クラウド型人事労務サービスの普及や健康経営推進、さらには子ども関連業務における性犯罪歴確認(日本版DBS)の運用本格化に伴い、現場が日常的に要配慮個人情報へ接する場面は劇的に増えました。
しかし、現場の担当者が「通常の個人情報と同じ感覚」でデータを扱ってしまい、重大なコンプライアンス違反を引き起こす事案が後を絶ちません。本人に対する不当な差別や偏見を未然に防ぐため、法律によって極めて厳格な保護が義務付けられている本概念について、一般の個人情報との決定的な相違点から実務で陥りがちな落とし穴まで、最新の動向を踏まえて解剖していきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:要配慮個人情報は不当な差別・偏見を防ぐため「本人の事前同意」が原則必須であり、オプトアウトによる第三者提供は法的に固く禁止されている。
- 要点2:病歴、信条、犯罪歴だけでなく、健康診断の数値や医師の所見、障害の事実も該当し、わずか1件の漏えい・紛失でも個人情報保護委員会への報告義務が発生する。
- 要点3:罰則は法人に対して最高1億円の罰金が科されるリスクがあり、形骸化した社内規定ではなくアクセス権限分離や委託先監査を含む安全管理措置の実効性が問われている。
【徹底比較】要配慮個人情報とは?一般の個人情報やセンシティブ情報との決定的な違い
個人情報保護法第2条第3項において、要配慮個人情報は「本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実その他本人に対する不当な差別、偏見その他の不利益が生じないようにその取扱いに特に配慮を要するものとして政令で定める記述等が含まれる個人情報」と明確に定義されています。氏名や生年月日、メールアドレスといった一般的な個人情報と何が根本的に異なるのかといえば、「情報が漏えい・悪用された際に本人に及ぶ心理的・社会的ダメージの深刻さ」です。
実務上、金融分野ガイドラインなどで用いられるセンシティブ情報との違いに戸惑う声も多く聞かれます。センシティブ情報(機微情報)は、要配慮個人情報に加えて「労働組合への加盟」「門地および本籍地」「保健医療および性生活」などを含めたより広範な概念です。金融庁のガイドライン等ではこれら機微情報の取得を原則禁止とするなど、特定業界でさらに厳しい上乗せ規制が存在します。一方、個人情報保護法上の要配慮個人情報は、全産業の事業者が等しく遵守すべき法的な最低基準として位置づけられています。
最大の実務的違いは「取得」と「第三者提供」のルールに現れます。通常の個人情報は利用目的を公表・通知すれば同意なく取得可能ですが、要配慮個人情報は本人の事前同意がなければ取得すら原則違法です。さらに、通常の個人情報で認められている「オプトアウト手続き(本人の求めに応じて停止することを前提に第三者へ提供する手法)」は、要配慮個人情報においては法律第27条第2項により明確に禁止されています。
| 項目 | 要配慮個人情報 | 一般的な個人情報 | 編集部の見解・評価 |
|---|---|---|---|
| 取得時の基本原則 | 本人の事前同意が原則必須(法20条2項) | 利用目的の通知・公表で足りる(事前同意不要) | 入力フォームに「送信=同意」とみなす包括同意は無効リスクあり |
| オプトアウトによる第三者提供 | 完全禁止(法27条2項) | 事前届出と公表を行えば可能 | データブローカーや名簿業者経由の売買・移転は一切不可 |
| 漏えい時の報告義務 | 1件でも発生・おそれがあれば義務 | 原則1,000人超などの要件が必要 | メール1通の誤送信が即座に委員会報告対象になる最大のリスク点 |
| 匿名加工情報の作成 | 加工基準に従えば可能 | 加工基準に従えば可能 | 医療・製薬研究での利活用が進むが、仮名加工情報では第三者提供不可 |
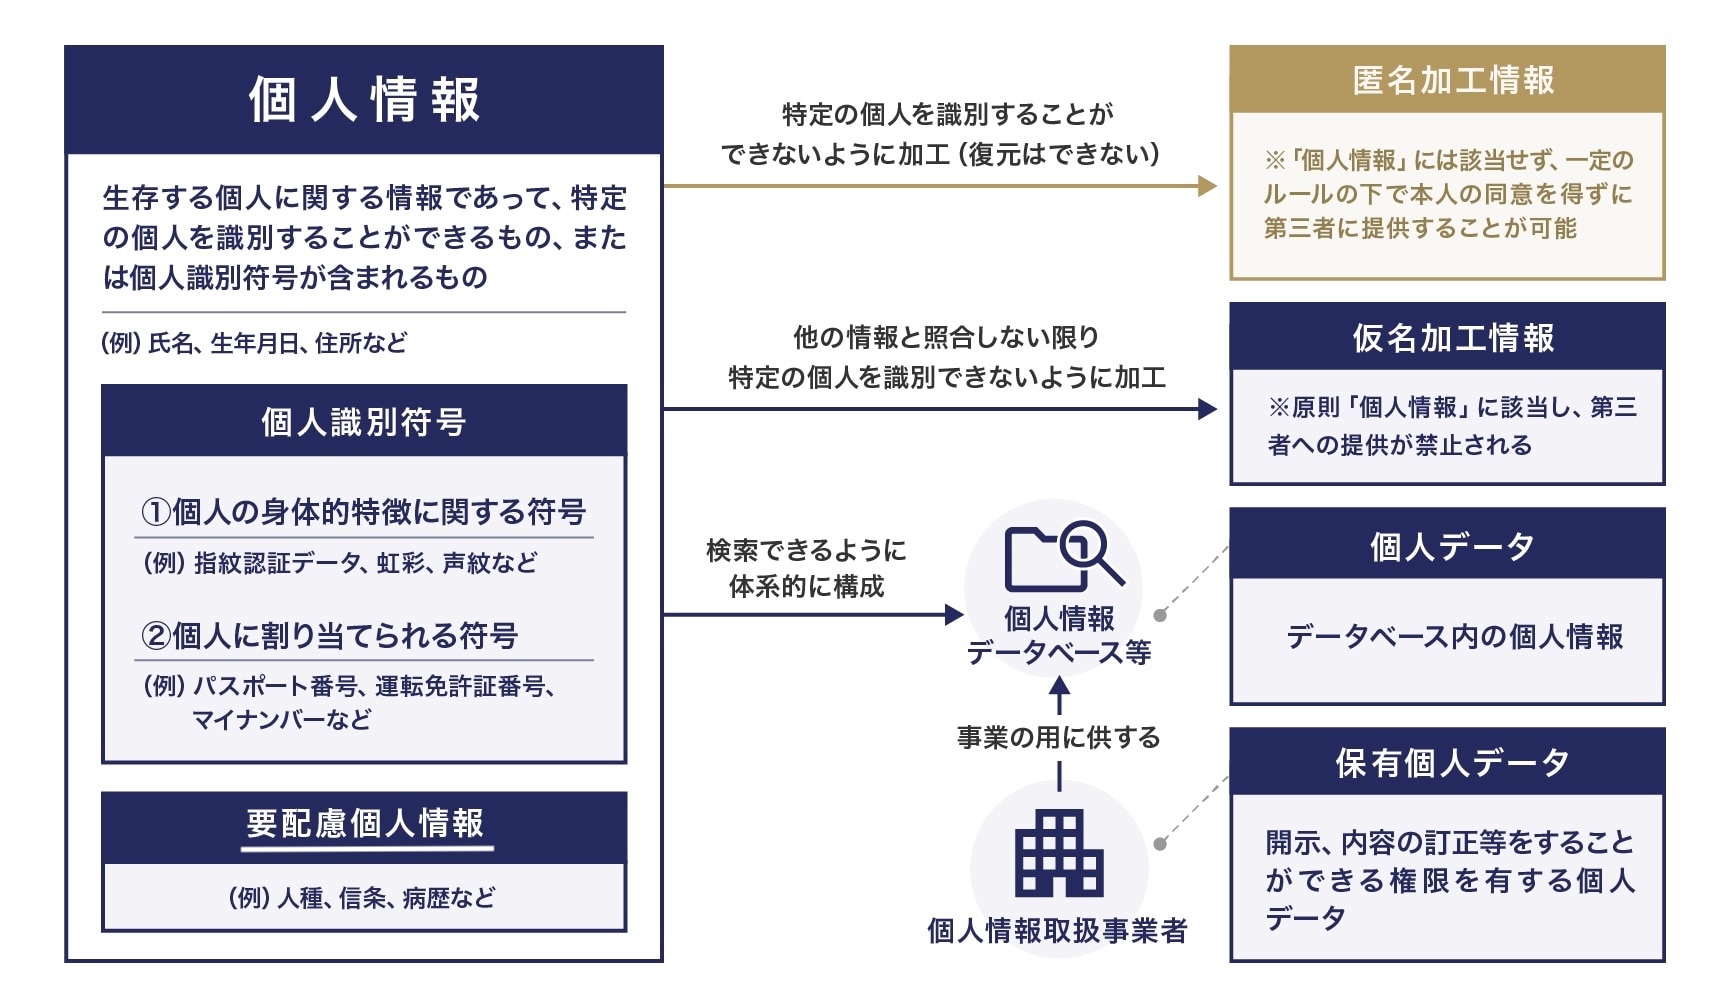
何が該当する?要配慮個人情報の具体例と実務で見落としがちなグレーゾーン
個人情報保護法ガイドラインおよび政令で指定されている要配慮個人情報の具体例は、大別して以下の6カテゴリに集約されます。名称だけを見ると特殊な情報に思えますが、日常的な業務フローの中に深く入り込んでいる点に注意が必要です。
- 病歴および信条:特定の疾患にかかった履歴、うつ病等の精神疾患歴、医師による処方内容、信教の自由に基づく宗教的信仰、思想・信条(政治的立場や支持政党)。
- 健康診断結果の取り扱い:労働安全衛生法等に基づく定期健康診断の検査値(血圧、血糖値、肝機能数値等)や、医師による就業判定、メタボリックシンドローム指導履歴。
- 心身の障害・ゲノム情報:身体障害、知的障害、精神障害の事実、医師から得た遺伝子検査結果(遺伝カウンセリング情報)。
- 犯罪の経歴と被害事実:有罪判決を受けた前科・前歴、刑事訴訟の係属事実、犯罪被害者として被害を受けた事実。
- 社会的身分・人種:門地や被差別部落出身であること(※単なる「国籍」や「外国人」である事実は人種・社会的身分に該当しない点に留意)。
実務で頻出する重大なグレーゾーンが健康診断結果の取り扱いです。事業者は労働安全衛生法第66条に基づき従業員に健康診断を受けさせ、その結果を把握する義務があります。この「法令に基づく義務」として会社が直接取得する健康診断データに関しては、個人情報保護法第20条第2項第1号(法令に基づく場合)に該当するため、従業員の事前同意は不要です。
しかし、法令の義務を超えて企業が独自に実施する「人間ドックのオプション検査」や「ストレスチェックの個票データ」、さらには「産業医面談の詳細なカルテ記録」を会社側が取得する際には、従業員本人の明確な個別同意が不可欠となります。人事部が「健診結果はすべて会社が一括管理して当然」と誤認し、オプトイン同意を取らずに産業医から詳細データを受領した場合、個人情報保護法違反となるリスクを孕んでいます。
【実務の盲点】オプトアウト禁止と1件からの漏えい報告義務|企業の個人情報管理実務
多くの法務・情報システム担当者が最も戦慄するのが、漏えい事故が発生した際の初期対応です。個人情報保護法において、事業者が個人情報保護委員会への報告および本人への通知を義務付けられる条件はいくつか定められています。一般的な個人データであれば「1,000人を超える漏えい」などが基準となりますが、要配慮個人情報が含まれている場合は「たとえ1件であっても、漏えい等が発生し、または発生したおそれがある場合」に即時報告が強制されます。
具体的なシチュエーションを考えてみましょう。人事部の担当者が、ある従業員の休職届と添付された精神科クリニックの「診断書(病歴)」のPDFを、誤って全社メーリングリストや無関係な外部ベンダーに誤送信してしまったケースです。対象者はわずか1名ですが、要配慮個人情報が外部へ流出したため、委員会規則に基づき、発覚から概ね3〜5日以内の速報、および30日(不正アクセスの場合は60日)以内の確報の提出が法的な義務となります。隠蔽は許されず、報告を怠った場合は行政処分の対象となります。
さらに、マーケティングや新規事業開発におけるオプトアウトによる第三者提供の禁止も見落とされがちです。会員規約に「提供を望まない場合はマイページから配信停止できます」と記載し、いわゆるオプトアウト方式でユーザー属性データを提携先に連携しているサービスは多数存在します。しかし、連携データの中に「アレルギー情報」「常用薬のデータ」「購買履歴から推知される特定の既往症」などが含まれていた場合、オプトアウト提供は違法行為です。事前にユーザーからチェックボックス等で能動的な同意を得ていない限り、第三者提供スキームそのものが崩壊します。

【実態検証】現場担当者の生の声とトラブル事例から見るリアルな落とし穴
大手総合商社からITスタートアップ、医療福祉関連まで、企業の個人情報管理実務の最前線ではどのようなトラブルが起きているのでしょうか。関係者への聞き取り取材や実務フォーラムで噴出する生の声から、見落とされがちな落とし穴が見えてきます。
「採用活動での応募者チェックシートに、面接官が『親の出身地』や『持病の有無』をメモ書きし、それをATS(採用管理システム)のフリーテキスト欄に共有していた。外部監査で指摘され、要配慮個人情報の無断取得にあたるとして是正勧告を受けた」(都内ITメガベンチャー・労務マネージャー)
「福利厚生としてAI健康管理アプリを導入した際、従業員の日々の体調データや体重・血圧の推移が、管理者権限を持つ総務担当者から丸見えになっていた。本人の個別同意を取っていなかったため社内で告発が起き、労働組合との労使交渉にまで発展してしまった」(東証プライム製造業・人事部長)
さらに、近年急速に緊張感が高まっているのが日本版DBSの運用準備です。子どもと接する業務に従事する職員の性犯罪歴確認が法制化され、事業者は従業員や内定者の過去の犯罪事実という極めて機微な情報を扱うことになります。この確認手続きにおいて取得した犯罪履歴データを、目的外で社内共有したり、不採用の理由として不用意に口外したりすれば、致命的な不法行為責任を問われます。「知らなかった」では済まされない情報管理の分断と厳重な権限制御が、2026年の今、すべての現場に迫られています。
一般に知られていない盲点とネットの誤解|「本人が公開している情報」なら自由か?
インターネット上の誤解として特に根強いのが、「本人がSNSやブログで自ら公開している情報であれば、要配慮個人情報には当たらず、企業側が自由に収集・利用してよいのではないか」という言説です。結論から言えば、この認識は重大な誤謬です。
個人情報保護法上、本人が自らTwitter(X)やYouTube、個人のブログなどで「過去に大病を患ったこと(病歴)」や「特定の宗教に帰依していること(信条)」を発信していたとしても、その情報の法的性質が「要配慮個人情報」である事実に変わりはありません。企業が採用候補者のSNSを調査(いわゆる裏アカ調査やバックグラウンドチェック)し、本人が公表している病歴や政治的信条を収集して採用判定用のデータベースに登録する行為は、原則として「本人の事前同意を得ない要配慮個人情報の不正取得」に該当し、法第20条第2項違反となります。
個人情報保護委員会のガイドラインにおいても、本人が公開している情報であっても、それを事業者がデータベース化して取り扱う際には、原則として本人の同意が必要である旨が示されています(報道や学術研究目的などの法定除外事由を除く)。「ネットに転がっている情報だから自由に使っていい」という安易なスクレイピングや採用選考での無断活用は、法的リスクの爆弾を抱えることと同義です。

【プロの結論】安全管理措置の構築と違反時の罰則リスクを回避する判断基準
要配慮個人情報の管理を怠り、漏えいや不正利用に至った場合、企業を待ち受けるのは違反時の罰則とリスクの重圧です。個人情報保護法に基づく是正命令に違反した場合、個人の行為者には最高1年以下の懲役または100万円以下の罰金が科され、法人に対しては最高1億円の罰金刑が科されます。さらに、社会的信用の喪失に伴う株価下落、取引停止、損害賠償請求の総額は、罰金をはるかに凌駕する痛手となります。
こうした破滅的リスクを回避するためには、法令が定める4つの安全管理措置(組織的・人的・物理的・技術的)を、要配慮個人情報に特化した形でアップグレードする必要があります。単一のデータベースで全社的にデータを共有する運用は今すぐ廃止し、アクセス権限を厳密に分離しなければなりません。
安全管理措置・実務体制の判定基準:自社体制を診断するチェックリスト
貴社の管理体制が「実務に耐えうる水準」にあるのか、それとも「いつ炎上してもおかしくない危険な状態」にあるのか、以下の基準で即座に見極めてください。
【体制が機能している組織(推奨される運用)】
・健康診断データや診断書、障害者手帳のコピー等の保管場所が一般の人事データと物理的・論理的に隔離されている。
・アクセス権限を「人事労務の専任者1〜2名」および「産業医・保健師」に限定し、役員や直属の上司であっても閲覧できない仕様になっている。
・Webフォームやアンケートで健康状態や信条を取得する際、一般の利用規約とは独立した「要配慮個人情報の取得に関する同意書」を単体で提示し、チェックボックスによる積極的同意を取得している。
・万が一の誤送信や紛失時に「1件からでも即座に経営陣および個人情報保護委員会へエスカレーションする事故対応フロー」が策定され、年1回以上の訓練が実施されている。
【危険性が極めて高い組織(即時見直しが必要)】
・全社共有のファイルサーバーやクラウドストレージ(Google DriveやBoxなど)に「休職者リスト」「診断書」フォルダがあり、一般社員が検索・閲覧可能な設定になっている。
・採用選考時のエントリーシートに「既往症・健康状態」の記入欄があるにもかかわらず、取得に関する個別同意欄が設けられていない。
・SaaSツールを導入する際、利用規約に「データは機械学習や匿名加工情報として提携先に提供される」と書かれていることを確認せず、要配慮個人情報を投入している。
・「たった1件のメール誤送信だから」と、社内での注意喚起だけで済ませ、個人情報保護委員会への報告義務を無視・隠蔽している。
【要配慮個人情報】に関するよくある質問(FAQ)
Q1:健康診断の結果を業務上の配慮のために直属の上司へ共有する場合、本人の同意は必要ですか?
A1:原則として本人の個別同意が必須です。労働安全衛生法上、会社は医師の意見を聴取した上で適切な就業上の措置(残業制限や配置転換)を講じる義務がありますが、そのために直属の上司に共有する情報は「残業を月20時間以内に抑える」「重い荷物の運搬を避ける」といった具体的な就業上の指示内容にとどめるべきです。具体的な病名や血圧・血液検査などの生数値を上司に開示・共有する必要性は通常認められず、本人の明確な同意なしに開示すれば個人情報保護法違反となる可能性が極めて高くなります。
Q2:従業員がうつ病で休職する際、診断書の社内共有は要配慮個人情報の違反になりますか?
A2:目的外の無断共有は重大な法令違反になります。診断書に記載された精神疾患名や治療経過は「病歴」に該当する純然たる要配慮個人情報です。休職手続きを処理する人事労務の必要最小限の担当者のみが取り扱うべきであり、「社内への状況説明」などの名目で同僚や関係部署に病名を共有してはなりません。社内周知が必要な場合でも、「体調不良による休養」「私傷病による療養」といった抽象的な表現にとどめ、本人の事前合意を得た範囲内でのみ通知を行うのが実務上の鉄則です。
Q3:採用応募者が履歴書や職務経歴書に自発的に「病歴」や「信仰」を書いてきた場合、どう扱えばいいですか?
A3:本人が自発的に提出した場合であっても、企業がそれを「保管・管理」する段階で取得に該当します。採用選考に無関係な要配慮個人情報が記載されていた場合、実務上の最善策は「採用選考の評価基準から完全に除外することを明記し、不要であれば該当箇所をマスキング(黒塗り)して保管する」、または「事前に応募要項で『病歴や信条などの機微情報は記入しないでください』とアナウンスしておく」ことです。本人が勝手に書いてきたからといって、それを理由に採用を見送るなどの判断を下した場合、不当な差別として労働紛争に発展するリスクがあります。
まとめ:今後の動向と失敗しないための判断基準
要配慮個人情報は、一度の流出や不適切な取り扱いが個人の尊厳を深く傷つけ、企業にとっては取り返しのつかない致命傷をもたらす極めて劇薬に近いデータ群です。取得時の事前同意、オプトアウト提供の完全禁止、そして1件の漏えいすら許されない厳格な報告義務など、通常の個人情報とは次元の異なるガバナンスが求められます。
業務効率化やクラウドツールの導入が急速に進むなかで、最も脆弱なのはシステムではなく「これくらい社内で共有しても平気だろう」という人間の油断です。自社の業務フローの中に紛れ込んでいる病歴、健康データ、信条、犯罪歴の有無を今すぐ総点検し、権限の厳格な分離とルールの再徹底を図ることが、不測のコンプライアンス危機から組織を守る唯一の防壁となります。 (出典: 要 配慮 個人 情報(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
